

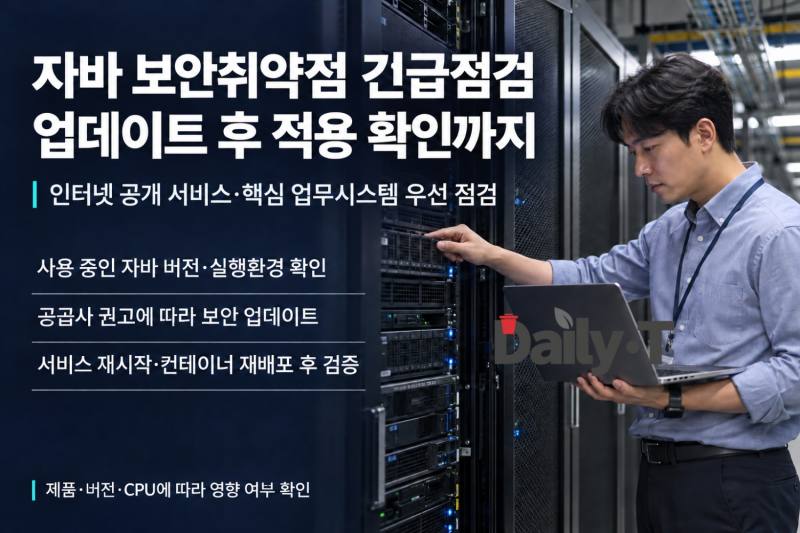
과학기술정보통신부는 지난 18일 인터넷에 공개된 서비스와 그룹웨어, 전사적자원관리(ERP), 핵심 업무시스템부터 사용 제품과 버전을 확인하고 공급사의 보안조치를 적용하라고 밝혔다.
주요 점검 대상인 ‘CVE-2026-114938’은 자바가 Base64 형식의 데이터를 복원하는 과정에서 메모리가 손상될 수 있는 취약점이다. 한국인터넷진흥원(KISA)은 영향을 받는 환경에서 서비스가 중단되거나 공격자가 인증 없이 원격으로 코드를 실행할 수 있다고 설명했다.
실제 영향 여부는 자바 버전과 실행 장비를 함께 살펴 판단해야 한다. KISA가 20일 보완한 안내에 따르면 현재 확인된 영향 환경은 AVX-512 VBMI 명령어를 지원하는 x86-64 CPU이며, 취약한 자바 버전과 해당 CPU 조건을 모두 충족할 때 영향을 받는다. 일반 Java 8과 Java 11은 이 취약점의 영향 대상에서 제외되지만, Java 8 Enterprise Performance Pack 등 예외 제품은 별도 확인이 필요하다.
오라클 제품과 OpenJDK 기반 배포판의 수정 버전도 구분해야 한다. KISA는 Oracle Java SE 17 계열의 해결 버전으로 17.0.21.1을 안내했다. Eclipse Temurin, Amazon Corretto, Red Hat OpenJDK, Microsoft OpenJDK 등은 각각의 공식 보안 공지에 따라 업데이트해야 한다. 이번 공지에는 다른 자바 취약점도 포함돼 있어 제품별 전체 권고를 살펴야 한다.
운영자가 특히 주의할 부분은 업데이트 뒤의 확인이다. 명령창에서 확인한 자바와 실제 업무서비스가 사용하는 자바의 설치 위치가 다를 수 있다. 서버 안에 여러 실행환경이 있거나 컨테이너에 별도 자바가 포함돼 있다면, 운영 중인 서비스의 실행 경로와 전체 버전을 확인해야 한다. 수정 파일을 설치한 뒤에는 서비스를 재시작하거나 컨테이너를 재배포하고, 해결 버전으로 실행되는지 점검하도록 KISA는 안내했다.
이 때문에 조직의 자산목록에는 서버 이름뿐 아니라 업무서비스와 실행환경의 관계도 담겨야 한다. 외주업체가 관리하는 솔루션이나 장비에 내장된 자바는 담당 부서가 직접 설치하지 않았더라도 점검 대상이 될 수 있다. 제조사와 유지보수업체에 제품명·모델명·소프트웨어 버전을 전달해 영향 여부를 확인하고, 해당 제품용 패치나 펌웨어를 적용하는 절차가 필요하다.
이번 긴급점검은 자바를 사용하는 시스템의 실행환경을 정확히 파악하는 데서 시작한다. 기업과 기관은 외부에 노출된 서비스부터 확인한 뒤 업데이트와 재시작, 적용 검증까지 완료 여부를 기록할 필요가 있다.
최신 영향 범위와 배포판별 조치는 보호나라 보안공지에서 확인할 수 있으며, 관련 상담은 KISA 사이버민원센터로 문의하면 된다.




![]"몰라서 못 받았다"…정부, 난방비 사각지대 21만가구 찾아 지원한다](/data/dlt/image/2026/11/22/dlt202611220010.88x53.0.png)

댓글
(0)