

잇단 침해사고에도 금융권 이관 핑퐁, 제로트러스트 예산 27% 삭감 등 정책 엇박자 질타
대형 사고에도 인증 취소 ‘0건’…ISMS-P 실효성 논란 및 선제적 현장 점검 체계 구축 주문
연이은 사이버 침해사고로 국가적 안보 위기감이 고조되는 가운데, 침해 대응 주무 부처들의 떠넘기기식 행정과 보안 예산 삭감 등 정부의 총체적 보안 불감증이 국회 국정감사에서 집중 포화를 맞았다.
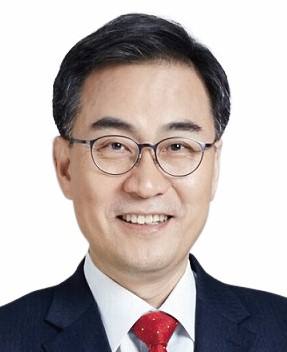
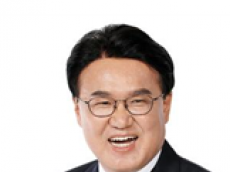
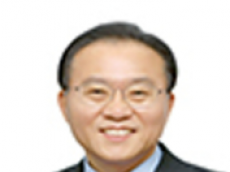
국회 과학기술정보방송통신위원회 소속 국민의힘 최형두 의원(사진)은 지난 23일 과방위 종합감사를 마친 뒤 공개한 국감 정책보고를 통해 “침해사고가 터진 뒤 신고만 기다리는 수동적 행정에서 벗어나 선제적으로 찾아가는 보안 체계로 전면 전환해야 한다”며 정부 보안 정책의 대대적 쇄신을 촉구했다.
잇단 침해사고에도 부처 간 ‘핑퐁’…핵심 방어 예산은 27% 삭감
현장 보안 전문가들 사이에서 끊임없이 지적돼 온 정부의 ‘엇박자 행정’은 이번 감사 첫날부터 도마 위에 올랐다. 최 의원은 지난 6일 열린 감사에서 민간과 공공을 가리지 않고 침해사고가 이어지는 상황임에도, 금융권 침해사고를 타 부처 소관으로 떠넘기며 컨트롤타워 역할을 방기하는 과기정통부의 소극적 태도를 집중 질타했다.
특히 지능화된 사이버 공격의 실질적 대안으로 꼽히는 차세대 보안 모델 ‘제로트러스트(Zero Trust)’의 민간 확산 지원 예산이 27%나 삭감된 점이 지적됐다. 업계 전문가들은 현장의 보안 고도화를 주문하면서 정작 민간 지원 예산을 축소하는 행태는 국가 사이버 복원력을 저해하는 심각한 모순이라고 꼬집어왔다.
대형 보안사고에도 인증 취소 ‘전무’…유명무실 ISMS-P 메스
형식적인 규제 준수(컴플라이언스)에 머물러 있는 현행 인증 제도의 맹점도 드러났다. 최 의원은 15일 감사에서 대규모 개인정보 유출 및 보안사고가 발생한 기업조차 ‘정보보호·개인정보보호 관리체계(ISMS-P)’ 인증 취소 처분을 받은 사례가 단 한 건도 없었다는 점을 폭로했다.
그동안 보안 업계에서는 인증 획득이 실질적인 방어 역량 강화로 이어지지 못하고 ‘면죄부’로 악용된다는 비판이 꾸준히 제기돼 왔다. 이에 최 의원은 법 개정으로 신설된 조사 권한을 즉각 가동해, 한국인터넷진흥원(KISA)이 책상 위 서류 검토가 아닌 선제적 현장 실사에 나설 수 있도록 강제력 있는 감시망을 갖출 것을 강력히 요구했다.
PHP 취약점 은행서 확인…제1금융권 넘어 전 금융권 점검 압박
보안 취약점 확산에 따른 선제적 전수 점검도 강하게 주문됐다. 최 의원은 23일 종합감사에서 이미 두 곳의 시중은행에서 치명적인 PHP 취약점이 확인된 점을 상기시키며, 보안 사각지대에 놓이기 쉬운 카드·보험·증권 등 2금융권 전반으로 현장 실사를 즉각 확대해야 한다고 촉구했다.
이 같은 현장 기반의 지적에 대해 배경훈 부총리 겸 과기정통부 장관은 “범부처 종합대책을 조속히 마련하겠다”고 답하며 제도 개선 의지를 밝혔다.
SMR·AI 인프라 실증도 병행…“현장 밀착형 정책으로 끝까지 추적”
최 의원은 보안 영역 외에도 ▲공장 내 제작 안전성을 담보할 SMR ‘제조허가제’ 도입 ▲우주항공청 중심의 터보펌프 등 발사체 핵심 요소기술 확보 ▲KIST 개발 휴머노이드 ‘카펙스’의 창원·경남 제조현장 실증 ▲GPU 도입 중심에서 실가동률 중심으로의 AI 인프라 정책 전환 등 과학기술 전반의 산업 현장 과제를 다각도로 파고들었다.
아울러 감사 기간 매일 질의서와 근거 자료를 열람할 수 있는 ‘QR 정책자료집’을 공개하며 일회성 공방을 지양하는 정책 감사를 구현했다는 평가를 받았다.
최 의원은 “이번 국감에서 드러난 가장 큰 문제는 화려한 국가 정책 구호와 산업·보안 현장의 괴리였다”며 “정부의 관성적인 답변이 실질적인 보안 시스템 개선과 제도 입법, 내년도 예산 반영으로 매듭지어질 때까지 끝까지 챙길 것”이라고 강조했다.



댓글
(0)